La protection des données poursuit un double objectif dans les organisations : respecter la réglementation en matière de vie privée et préserver la réputation de la marque, en prenant soin des informations sensibles des clients et des utilisateurs.
Chez Smowltech, la responsabilité, la protection et la transparence sont les piliers de notre activité. Ces trois principes guident la conception de SMOWL, notre solution de proctoring, et chacune de ses évolutions.
Avec chaque développement, nous cherchons à :
- Proposer une solution d’évaluation en ligne efficace et discrète, qui ne traite que les données strictement nécessaires.
- Respecter la réglementation européenne et espagnole en matière de protection des données.
Qu’est-ce que la protection des données ?
La protection des données désigne l’ensemble des règles et des mesures qui garantissent que les données à caractère personnel sont traitées de manière licite, loyale et sécurisée. Selon le RGPD, une donnée à caractère personnel est toute information se rapportant à une personne physique identifiée ou identifiable.
Cette protection vise à préserver les libertés et les droits fondamentaux des personnes, en particulier leur droit à la vie privée. Elle s’accompagne de droits concrets : accès, rectification, effacement, limitation du traitement, opposition et portabilité des données.

Quel est notre protocole de protection des données ?
Les exigences techniques et juridiques doivent répondre aux attentes des clients (universités, organismes de formation et entreprises) comme à celles des utilisateurs (étudiants et salariés). Notre protocole repose sur sept piliers.
1. Nous respectons la loi
SMOWL respecte les deux textes de référence applicables à notre activité :
- Le Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016, ou Règlement général sur la protection des données (RGPD).
- La loi organique espagnole 3/2018 du 5 décembre relative à la protection des données personnelles et à la garantie des droits numériques (LOPDGDD).
Ces deux textes veillent à la protection des informations personnelles des citoyens.
2. Nous réalisons une analyse d’impact
Conformément à l’article 35 du RGPD, nous avons réalisé une analyse d’impact relative à la protection des données (AIPD) de la plateforme, validée par notre délégué à la protection des données. Nous assurons aussi le suivi des risques liés aux données traitées pendant la surveillance.
ABONNEZ-VOUS À LA NEWSLETTER
Découvrez les dernières tendances du secteur.
3. Nous avons désigné un délégué à la protection des données
Notre délégué à la protection des données (DPO) exerce les missions prévues par le RGPD : il conseille l’entreprise, contrôle le respect de la réglementation et sert de point de contact pour l’autorité de contrôle et pour les personnes concernées.
4. Nous sommes transparents
Nous respectons les obligations d’information prévues aux articles 12 et 13 du RGPD, auprès des clients et, si nécessaire, des utilisateurs de la solution.
Nous expliquons ainsi quelles données nous traitons, dans quel but et comment fonctionne notre système. Toutes ces informations figurent dans notre politique de confidentialité.

5. Nous préservons les droits des utilisateurs
Nous partons du principe que la technologie doit respecter les principes de licéité, de nécessité, de proportionnalité et de minimisation des données prévus par le règlement.
Dans ce cadre, chaque établissement client agit comme responsable du traitement et Smowltech comme sous-traitant : c’est l’établissement qui décide de l’usage de SMOWL et des durées de conservation, et Smowltech applique ce qui a été convenu avec lui.
6. Nous tenons un registre des activités de traitement
Ce registre indique la finalité, les catégories de données et la durée de conservation des données traitées. Pour limiter l’exposition des informations, SMOWL associe les données de l’utilisateur à un code pseudonymisé plutôt qu’à son nom ou à son adresse e-mail.
Sauf si l’établissement fixe une autre durée, les preuves de surveillance restent disponibles pendant 12 mois. Elles sont ensuite bloquées pendant une période supplémentaire, puis supprimées définitivement.
7. Nous renforçons la sécurité
Notre infrastructure est hébergée par Amazon Web Services (AWS) dans la région d’Irlande, au sein de l’Union européenne, et aucune donnée n’est transférée en dehors de l’UE. Smowltech est également certifiée ISO 27001 et dispose de la certification du Schéma national de sécurité espagnol (ENS) de catégorie de base, qui impliquent des audits externes réguliers.
En cas de violation de données, la notification est effectuée dans le délai de 72 heures prévu par le RGPD.
Nous respectons tout et tous
Avec SMOWL, nous atteignons trois objectifs à la fois :
- Proposer une solution pédagogique pour les évaluations en ligne.
- Offrir une expérience utilisateur positive.
- Garantir le respect de la réglementation et la transparence de l’information.
Notre protocole de protection des données et de la vie privée concilie ces trois points pour proposer une solution efficace pour l’établissement et simple à utiliser pour l’étudiant, dans le respect de la réglementation.
Et nous le faisons avec les différents types de surveillance que propose SMOWL.
Surveillance par webcam
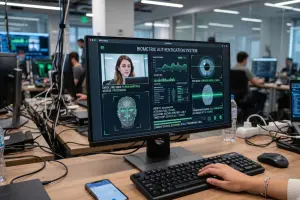
SMOWL ne filme pas en continu : il capture des images ponctuelles pendant l’activité. Ces images servent à l’authentification des utilisateurs, c’est-à-dire à vérifier, grâce à l’intelligence artificielle, que la personne devant la caméra est bien celle qui a commencé l’épreuve.
Il s’agit d’une comparaison un à un (authentification) et non d’une identification un à plusieurs : le système ne compare jamais la personne à d’autres identités.

Les caractéristiques extraites de l’image pour authentifier la personne sont des données biométriques au sens du RGPD. Leur traitement repose sur le consentement explicite de l’utilisateur (article 9.2.a du RGPD), et le modèle biométrique est supprimé une fois l’authentification réalisée.
Lorsque l’établissement demande une photo de la pièce d’identité, SMOWL peut masquer automatiquement les données du document, comme le nom, l’adresse ou le numéro, et ne conserver visibles que la photo et la mise en page nécessaires à la vérification.
Enfin, le système signale les incidents, mais ne prend jamais de décision : c’est toujours l’établissement qui analyse les preuves et décide.
Surveillance de l’ordinateur
Avec Computer Monitoring, via l’outil SMOWL CM, nous analysons l’activité de l’utilisateur sur son ordinateur uniquement pendant la durée de l’épreuve : programmes utilisés, navigation web, commandes et captures d’écran. La surveillance s’arrête automatiquement à la fin de l’examen.
Surveillance par microphone
Selon la configuration choisie par l’établissement, SMOWL peut analyser l’audio pendant l’épreuve. Lorsqu’il détecte une voix ou un son inhabituel, il l’enregistre comme un incident possible pour que l’établissement l’évalue. Cette décision ne nous appartient en aucun cas.
Conclusion
La technologie progresse à grande vitesse et peut parfois entrer en tension avec les droits des personnes et la protection de leurs données. C’est pourquoi une vigilance constante est nécessaire pour que les nouveaux outils numériques et les droits fondamentaux coexistent en harmonie.

Ce contrôle repose sur des personnes : les développeurs, les législateurs et les délégués à la protection des données, qui conçoivent des outils avancés et, en même temps, les mécanismes qui garantissent le respect des droits.
La responsabilité humaine est et restera essentielle pour combler les failles que l’innovation technique laisse parfois apparaître.
Vous souhaitez savoir comment SMOWL s’adapte aux exigences de protection des données de votre établissement ? Demandez une démo gratuite.
8 faits intéressants sur la surveillance en ligne
Remplissez le formulaire et téléchargez le guide dans lequel nous abordons tout ce qu’il faut savoir sur la surveillance en ligne et vous aidons à choisir le meilleur logiciel.