Le spoofing (usurpation) est une atteinte fréquente à la cybersécurité. Les fraudeurs se font passer pour quelqu’un d’autre afin de voler des données, de l’argent ou de diffuser des logiciels malveillants.
Ce délit peut être plus ou moins sophistiqué sur le plan technique et repose sur ce que l’on appelle l’ingénierie sociale, c’est-à-dire la manipulation psychologique de la victime, qui joue sur la peur, l’appât du gain ou la méconnaissance des aspects techniques.
Pour vous éviter des problèmes de cybersécurité, cet article explique ce qu’est le spoofing, présente les différents types et indique comment prévenir une attaque.

Qu’est-ce que le spoofing ?
Le spoofing est une pratique par laquelle le cybercriminel se fait passer pour une entité, une entreprise ou un appareil afin de gagner la confiance de la victime et de commettre une fraude.
Ce cyberdélit peut passer par de nombreux canaux : e-mail, téléphone, réseaux sociaux, formulaires de contact du site web de la personne ou de l’entreprise ciblée, SMS, identifiant de l’appelant, voire systèmes GPS.
Les fraudeurs peuvent falsifier une adresse e-mail, le nom de l’expéditeur, un numéro de téléphone ou l’URL d’un site web, entre autres informations.
Les types de spoofing
Il existe de nombreux types de spoofing. Voici les plus courants.
Le spoofing d’e-mail consiste à envoyer des messages avec un champ « De » falsifié.
Ces e-mails font souvent partie d’une attaque de phishing et cherchent à voler des données, à demander de l’argent ou à infecter directement l’appareil avec un logiciel malveillant.
Sites web et URL
Le cybercriminel crée un faux domaine et un faux site web qui imitent un site réel et tente d’obtenir les informations personnelles de la victime, comme son nom d’utilisateur et son mot de passe (spoofing de connexion), ou de l’infecter avec un rançongiciel.
Identifiant de l’appelant
Avec le spoofing d’identifiant d’appel, le fraudeur modifie son numéro de téléphone et le nom affiché pour cacher sa véritable identité.
Une pratique courante consiste à falsifier les premiers chiffres du numéro avec un indicatif proche de celui de la victime pour gagner sa confiance. On parle alors de spoofing de voisinage.

SMS
Le spoofing par SMS s’appelle le smishing, contraction de SMS et phishing.
Il ressemble beaucoup au spoofing d’e-mail : un SMS prétend provenir d’une source légitime, comme une banque, un éditeur de logiciels ou une place de marché en ligne.
Le message contient généralement un lien malveillant vers une page où le cybercriminel tente d’obtenir des informations personnelles sensibles.
Système de noms de domaine (DNS)
Le spoofing DNS consiste à exploiter les vulnérabilités d’un système de noms de domaine pour rediriger le trafic du serveur légitime vers un serveur falsifié.
Tous les utilisateurs du serveur concerné peuvent alors être touchés.
ABONNEZ-VOUS À LA NEWSLETTER
Découvrez les dernières tendances du secteur.
Homme du milieu
Le spoofing de type « homme du milieu » (man-in-the-middle, MitM) implique la victime, l’entité que la victime veut contacter et l’intermédiaire qui intercepte la communication entre les deux.
L’interception sert à espionner la victime ou à se faire passer pour l’une des parties afin de capter des informations sensibles et confidentielles.
Avec ces informations, le cybercriminel peut réaliser des transactions financières, usurper l’identité de la victime ou revendre ses données à un tiers.
Extensions de fichier
Avec le spoofing d’extension, le cybercriminel déguise des fichiers malveillants exécutables.
Par défaut, Windows masque les extensions de fichier : le fichier semble donc anodin à première vue.
Adresse IP
Le spoofing d’adresse IP consiste pour le pirate à se faire passer pour un autre système informatique en modifiant délibérément l’adresse IP d’origine.
GPS
Le spoofing GPS consiste à tromper un récepteur GPS pour qu’il transmette un faux signal comme s’il était réel.
Le fraudeur peut ainsi sembler se trouver à un endroit alors qu’il est ailleurs.
Usurpation d’identité physique
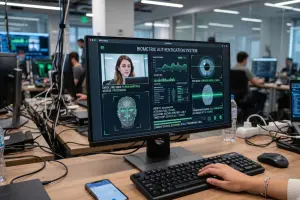
L’usurpation d’identité physique cible des technologies comme la reconnaissance faciale pour accéder à des appareils et les utiliser à sa guise.
Pour protéger les données biométriques, on utilise des techniques comme la détection du clignement des yeux ou la détection interactive, où l’utilisateur doit faire un geste précis du visage pour prouver en temps réel qu’il est bien la personne qu’il prétend être.

Spoofing et phishing, est-ce la même chose ? Les différences
On entend souvent ces deux termes ensemble et on les confond, car ils vont presque toujours de pair dans la cybercriminalité. Pourtant, ce n’est pas la même chose. Pour faire simple : le spoofing est le mécanisme utilisé par le fraudeur, tandis que le phishing est l’objectif final de l’arnaque.
Une analogie aide à y voir plus clair :
- Le spoofing, c’est le déguisement : enfiler l’uniforme d’un agent du gaz pour que vous lui ouvriez la porte.
- Le phishing, c’est le vol : toute la manœuvre de ce faux agent pour vous convaincre de lui donner votre argent ou vos coordonnées bancaires une fois chez vous.
Les principales différences en détail
Voici une comparaison directe des deux notions :
| Caractéristique | Spoofing (l’outil) | Phishing (la stratégie) |
|---|---|---|
| En quoi consiste-t-il ? | Usurper une identité technique : l’attaquant falsifie une adresse IP, un e-mail, un site web ou un numéro de téléphone pour paraître légitime. | Tromper et manipuler psychologiquement la victime (ingénierie sociale) pour qu’elle réalise une action préjudiciable. |
| Quelle est sa nature ? | Un processus purement technique : on manipule les données d’origine d’une communication. | Un processus stratégique et psychologique : il s’appuie sur la peur, l’urgence ou la confiance. |
| Quel est l’objectif ? | Cacher la véritable identité de l’attaquant ou contourner des filtres de sécurité. | Voler des informations confidentielles (mots de passe, cartes bancaires) ou installer un logiciel malveillant. |
| Exemple concret | Modifier l’en-tête d’un e-mail pour que l’expéditeur affiché soit [email protected] au lieu de l’adresse réelle du pirate. | Le texte de ce même e-mail : « Nous avons détecté un accès suspect, cliquez ici pour vérifier vos identifiants de connexion. » |
Pourquoi les combine-t-on souvent ?
Une attaque de phishing réussit rarement sans spoofing. Si un cybercriminel vous écrit depuis l’adresse [email protected] pour vous demander vos codes bancaires, vous supprimerez le message aussitôt. Mais s’il utilise l’e-mail spoofing pour faire passer son message pour celui de votre banque, le risque que vous tombiez dans le piège augmente fortement.
Le spoofing est donc la technique qui donne sa crédibilité à la fraude par phishing.
Comment prévenir le spoofing ?
Les cybercriminels inventent sans cesse de nouveaux scénarios, mais quelques règles de sécurité vous aideront à limiter votre exposition au spoofing.
Voici quelques conseils pour vous protéger :
- Activez le filtre anti-spam de votre messagerie : c’est un bon premier filtre contre les e-mails indésirables ou malveillants.
- Ne cliquez jamais sur des liens provenant de sources inconnues : ils peuvent contenir des logiciels malveillants ou des virus.
- N’ouvrez pas de pièces jointes si vous n’êtes pas sûr que l’expéditeur est fiable, pour la même raison.
- Activez l’authentification à deux facteurs pour ajouter une couche de sécurité à l’accès à vos appareils et comptes en ligne.
- Créez des mots de passe robustes, combinant majuscules, minuscules, chiffres et caractères spéciaux, et n’utilisez pas le même mot de passe pour plusieurs comptes.
- Changez régulièrement vos mots de passe pour compliquer la tâche des cybercriminels.
- Utilisez un gestionnaire de mots de passe pour générer des mots de passe robustes, les gérer facilement et ne plus avoir à les retenir.
- Vérifiez les paramètres de confidentialité de vos réseaux sociaux et de vos navigateurs. Si quelque chose vous semble suspect, signalez-le comme spam.
- Ne partagez pas d’informations personnelles en ligne si la source n’est pas totalement fiable.
- Installez les mises à jour logicielles dès qu’elles sont disponibles : elles contiennent des correctifs de sécurité qui ferment des portes d’entrée aux cybercriminels.
- Méfiez-vous des sites, e-mails ou messages qui présentent des signes de spoofing : un logo ressemblant mais inexact, un texte mal rédigé ou des couleurs différentes des couleurs officielles.
- Ne consultez que des sites légitimes disposant d’un certificat de sécurité. Si votre navigateur vous signale l’absence de certificat, mieux vaut quitter le site.
- Rappelez-vous que les entreprises, les banques et les autres organismes ne vous demanderont jamais votre identifiant, et encore moins vos mots de passe.
- Investissez dans un logiciel de cybersécurité fiable pour bloquer les menaces avant qu’elles ne se concrétisent.
Chez Smowltech, nous attachons une grande importance à votre sécurité numérique. C’est pourquoi nos formules de proctoring vous aident à créer un environnement qui respecte la vie privée de vos utilisateurs et garantit leur authentification. Demandez une démonstration gratuite pour découvrir ce que la surveillance en ligne peut apporter à votre projet.
Questions fréquentes sur le spoofing
1. Quelle est la véritable différence entre spoofing et phishing ?
Même s’ils vont souvent ensemble, le spoofing est le déguisement et le phishing est l’arnaque. Le spoofing est la technique qu’utilise le cybercriminel pour falsifier son identité technique (par exemple, faire passer un e-mail pour un message de votre banque). Le phishing est la stratégie de tromperie complète qui vous pousse à agir, par exemple à cliquer sur un lien ou à révéler vos mots de passe, en profitant de la confiance créée par ce déguisement.
2. Comment savoir si une page web est falsifiée ?
Les fraudeurs savent reproduire parfaitement le design d’un site, mais trois éléments ne trompent pas :
- L’URL exacte : examinez attentivement la barre d’adresse. Une lettre est souvent remplacée par un caractère ressemblant (un « o » par un zéro, par exemple) ou l’extension est inhabituelle.
- Le certificat de sécurité : cliquez sur l’icône du cadenas à côté de l’URL. Si le navigateur indique que le site n’est pas sûr ou que le certificat ne correspond pas à l’entreprise, quittez immédiatement le site.
- Les liens internes : les faux sites cherchent surtout à voler vos données. Si les pages secondaires (« Qui sommes-nous », « Mentions légales », « Contact ») ne fonctionnent pas ou renvoient toujours vers le même formulaire, c’est une fraude.
3. Peut-on faire du spoofing avec l’intelligence artificielle ?
Oui, et c’est l’une des menaces qui progressent le plus. Grâce à l’IA générative, les cybercriminels ne se contentent plus de falsifier des textes ou des e-mails : ils pratiquent le spoofing biométrique ou d’identité physique à l’aide de deepfakes. Ils peuvent cloner la voix d’un dirigeant lors d’un appel ou imiter le visage d’une personne en visioconférence pour contourner des contrôles d’accès ou autoriser des virements. C’est pourquoi les systèmes d’authentification modernes intègrent désormais des technologies avancées de détection du vivant (liveness detection).
4. Je reçois des e-mails suspects qui semblent envoyés depuis ma propre adresse : ai-je été piraté ?
Pas forcément. Il s’agit d’une technique d’e-mail spoofing très courante, l’auto-spoofing : les attaquants modifient les en-têtes du message pour qu’il semble venir de vous (une ruse fréquente dans les tentatives d’extorsion où l’on prétend détenir des vidéos de vous). Dans la grande majorité des cas, votre compte n’a pas été piraté : un serveur de messagerie mal configuré a simplement servi à masquer l’expéditeur. Par prudence, changez tout de même votre mot de passe et vérifiez les sessions actives.
5. Quel est l’impact du spoofing sur les examens en ligne ou les processus de recrutement ?
Dans les environnements numériques, l’usurpation d’identité se produit lorsqu’un étudiant ou un candidat fait passer l’épreuve par une autre personne. Cela peut aller d’une photo fixe placée devant la webcam à l’utilisation d’une caméra virtuelle ou de deepfakes. Pour les établissements et les entreprises, c’est la validité de tout le processus qui est en jeu. La meilleure façon de s’en prémunir est de s’appuyer sur une solution de proctoring spécialisée qui authentifie le candidat en temps réel et vérifie que la personne qui passe l’épreuve est bien celle qu’elle prétend être.
Lorsque l’authentification repose sur des données biométriques, elle requiert le consentement explicite de l’utilisateur (article 9.2.a du RGPD) et le modèle biométrique est supprimé une fois l’authentification effectuée.
8 faits intéressants sur la surveillance en ligne
Remplissez le formulaire et téléchargez le guide dans lequel nous abordons tout ce qu’il faut savoir sur la surveillance en ligne et vous aidons à choisir le meilleur logiciel.